【解説】AIで変わるサイバー攻撃。中小企業が今、確認したいセキュリティ対策
 kazuyoshiyamada
最近、国内企業で不正アクセスによる情報漏えいが相次いでいます。その背景の一つとして注目されているのが、AIの活用によるサイバー攻撃の効率化です。

2026年10月、情報通信研究機構(NICT)は、公開されているスマートフォンアプリを解析し、接続先のサーバーを狙う攻撃手法を公表しました。AIによってアプリの解析やシステムの弱点を探す作業が効率化され、攻撃の対象が広がる可能性も指摘されています。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「AIの利用をめぐるサイバーリスク」が初選出で3位となりました。
つまり、これまで専門的な知識や多くの時間が必要だった攻撃も、AIによって効率化される可能性があるということです。大企業だけでなく、中小企業にとっても他人事ではありません。
まずは基本的な対策を確認しよう
では、何から始めればよいのでしょうか。
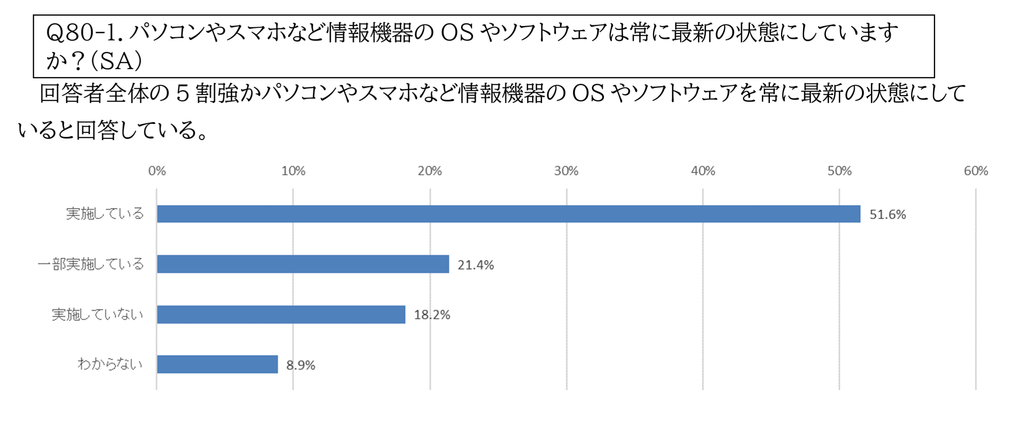
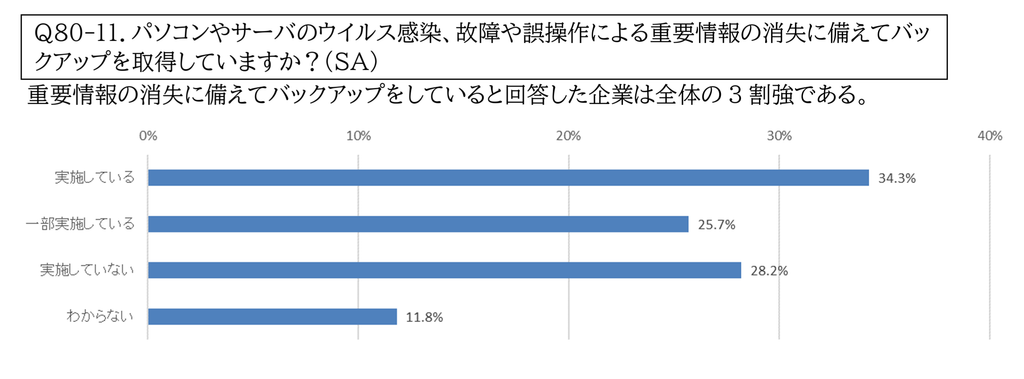
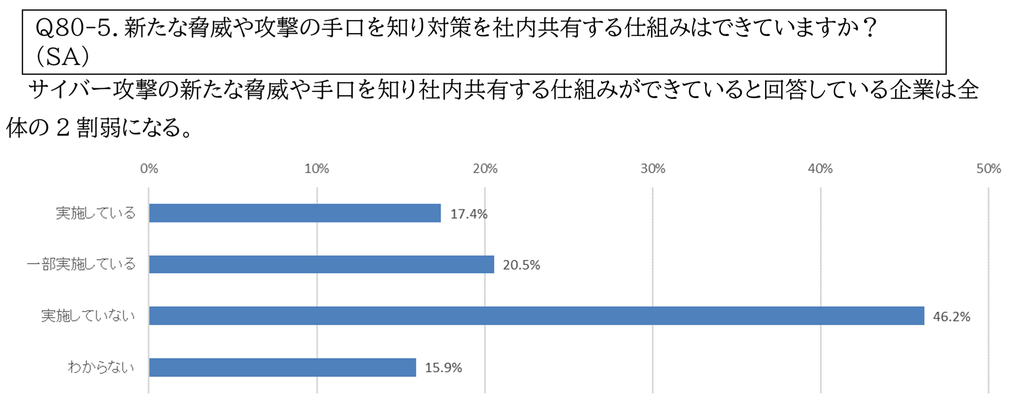
グラフ(クリックで拡大)はIPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」より。全国の中小企業4,191社を対象に調査した結果です。
情報セキュリティ対策の状況を見ると、OS・ソフトウェアを常に最新の状態にしている企業は5割強、重要情報のバックアップを実施している企業は3割強にとどまっています。また、サイバー攻撃の新たな脅威や手口を把握し、社内で共有する仕組みができている企業は2割弱です。基本的な対策に加え、最新の脅威に関する情報を収集・共有する体制づくりにも課題があることがうかがえます。
まずは、次のような基本対策から確認してみましょう。

ソフトウェアを最新の状態にする
OSや業務ソフトなどの更新を放置しない
多要素認証を導入する
パスワードだけに頼らず、不正ログインを防ぐ
アカウントを整理する
退職者のアカウントや不要な権限を放置しない
バックアップを確保する
被害に遭った場合でも、データを復旧できるようにする
緊急時の対応を決めておく
誰に連絡し、どう復旧するかを確認しておく
また、クラウドサービスや外部のシステムを利用している場合は、どのサービスにどのような情報を保存しているか、管理できているかを確認することも大切です。
セキュリティ対策は経営課題
サイバー攻撃による被害は、情報漏えいだけではありません。業務の停止、取引先からの信頼低下、復旧費用の発生など、経営に大きな影響を与えることがあります。
だからこそ、セキュリティ対策はIT担当者だけに任せるのではなく、事業を守るための経営課題として考える必要があります。
すべてを一度に完璧にする必要はありません。まずは自社の現状を把握し、できることから一つずつ取り組んでいきましょう。
ヤマダITオフィスは、IPA(情報処理推進機構)に登録された「セキュリティプレゼンター」として、企業の皆さまに情報セキュリティに関する情報提供を行っています。
「何から対策すればよいかわからない」「自社の対策が十分なのか確認したい」といった場合も、お気軽にご相談ください。ITと経営の両面から、事業を守るための取り組みを一緒に考えていきます。

参考情報
IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
NICT「相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」
※政府による支援策
1.経済産業省のサイバーセキュリティ政策のページ
2.中小企業の情報セキュリティ対策ガイドライン
3.サイバーセキュリティお助け隊サービス
